
سلام خدمت شما همراهان عزیز شتابان هاست. ما در این مطلب به موضوع غیر فعال کردن فایل وردپرسی XML-RPC در cPanel پرداختیم.
xml-rpc وردپرس چیست :
همان طور که کاربران موبایلی روز به روز در حال بیشتر و بیشتر شدن هستند احساس نیاز به استفاده از سرویسهایی که از طریق آن بتوان سایت وردپرسی را مدیریت کرد بیشتر شد تا اینکه درست از نسخه 3.5 وردپرس تیم توسعه دهنده وردپرس بعد از قابل اطمینان دانستن این پروتکل امکان فعال کردن و یا غیرفعال کردن xml-rpc وردپرس را از منوی پیشخوان وردپرس برداشت. پروتکل xml-rpc وردپرس این امکان را به شما خواهد داد که از طریق این پروتکل امکان اتصال انواع سرویسهایی مثل IFTTT، نرمافزارهای مدیریت سایت وردپرس در محیط ویندوز یا سیستم عامل اندروید و… را فراهم کنید تا دسترسی و کنترل بر روی سایت از طریق این پروتکل که در بستر http ارائه می شود فراهم شود.
پس تا اینجای کار متوجه شدید که xml-rpc وردپرس در واقع یک راه برای ایجاد ارتباط سایت با سرویسهایی است که از طریق آن بتوانید اقدام به مدیریت سایت کرده و امکان مدیریت نوشته ها در وردپرس، مدیریت تنظیمات سایت و… را بسته به امکاناتی که بر روی سرویس مورد نظر ارائه شده است فعال کنید.
چرا باید xml-rpc وردپرس را غیرفعال کنیم :
اگر هیچ برنامه یا سرویس متصل شما به XML-RPC وابسته نیست، میتوانید دسترسی آن را محدود کنید. پیش از تغییر، اتصالهای فعال را بررسی کنید؛ بستن این مسیر ممکن است انتشار از راه دور یا بعضی یکپارچهسازیها را مختل کند. انتخاب بین محدود کردن متدها و بستن کامل فایل باید بر اساس نیاز واقعی سایت باشد.
نحوه غیر فعال کردن xml-rpc وردپرس :
برای غیرفعال کردن xml-rpc وردپرس به صورت کلی سه روش پیش روی شما خواهد بود که به ترتیب عبارتند از:
- استفاده از افزونه
- استفاده از کدنویسی در فایل فانکشن قالب
- استفاده از کدنویسی در فایل هاست
حالا با هر یک از روشهای گفته شده که راحت هستید میتوانید تا با توضیحاتی که در ادامه برای هر روش بیان میشود اقدام به غیرفعال کردن پروتکل xml-rpc وردپرس در سایت خود بنماید.
راه کار اول :
دانلود افزونه. از طریق لینک زیر می توانید افزونه را دانلود کنید.
کد غیرفعال کردن xml-rpc وردپرس :
دومین راهکاری که برای غیرفعال کردن پروتکل xml-rpc در وردپرس میتونید ازش استفاده کنید از طریق فایل فانکشن قالب خواهد بود. برای این کار میتونید تا پس از اینکه وارد پیشخوان وردپرس شدید به مسیر نمایش> ویرایشگر مراجعه کرده و سپس از ستون سمت چپ روی فایل functions.php کلیک کنید تا فایل مورد نظر برای ویرایش باز شود. و یا اینکه پس از اینکه وارد هاست خودتون شدید مشابه تصویر زیر ابتدا روی File Manager کلیک کنید.
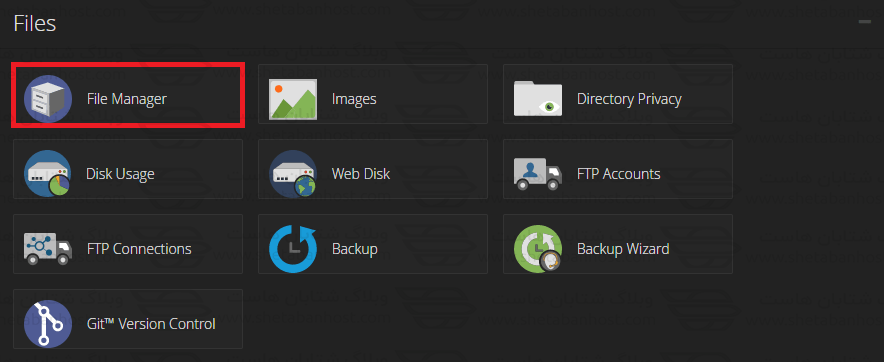
پس از اینکه وارد صفحه مدیریت فایلها در وردپرس شدید به مسیر public_html/wp-content/themes مراجعه کنید و وارد پوشه قالبی که در سایتتون فعال هست شوید و فایل functions.php را برای ویرایش کردن پیدا کنید. بعد از یافتن فایل مورد نظر اگر از هاست سی پنل استفاده میکنید روی فایل راست کلیک کرده و گزینه Edit را انتخاب کنید و اگر هم از هاست دایرکت ادمین استفاده میکنید روی گزینه Edit که در مقابل فایل قرار داره کلیک کرده و کد زیر را در مکان مناسبی از فایل قرار دهید.
add_filter('xmlrpc_enabled', '__return_false');
نکته: دقت کنید قبل از انجام هرگونه تغییری در فایل فانکشن قالب یک نسخه کپی از آن داشته باشید تا در صورت بروز خطا بتوانید مشکل را سریعا برطرف کنید.
محدودیت این روش: فیلتر بالا فقط متدهای XML-RPC نیازمند ورود کاربر را غیرفعال میکند؛ پینگبکها و متدهای بدون احراز هویت لزوما بسته نمیشوند. برای مسدود کردن کامل دسترسی، روش وبسرور در بخش بعد را بررسی کنید. مستندات رسمی وردپرس
غیرفعال کردن xml-rpc وردپرس از طریق htaccess. :
با استفاده از روش غیرفعال کردن xml-rpc وردپرس در htaccess. در واقع دسترسی به این پروتکل از سایت غیرفعال خواهد شد. پس اگر کسی هم قادر به استفاده از این قابلیت باشد امکان استفاده از آن را نخواهد داشت. یکی از مزیتهای این روش این است که اگر بخواهید تا امکان دسترسی به پروتکل xml-rpc وردپرس را برای IP خاصی فعال بگذارید فراهم خواهد بود و میتوانید تا با وارد کردن IP امکان دسترسی را برای افراد مورد نظر فراهم کنید.
برای این منظور وارد هاست خود شوید و سپس با مراجعه به File Manager هاست به دنبال فایلی با نام htaccess. بگردید. این فایل جزو فایلهای مخفی است که در اولین ورود به مدیریت فایل هاست آن را پیدا نخواهید کرد. بنابراین بر روی دکمه Setting در بالای صفحه و در سمت راست کلیک کنید و سپس مشابه تصویر زیر تیک گزینه show hidden files را انتخاب کرده و در نهایت روی دکمه Save کلیک کنید تا امکان نمایش این فایل برای شما فراهم شده و به آن دسترسی پیدا کنید.
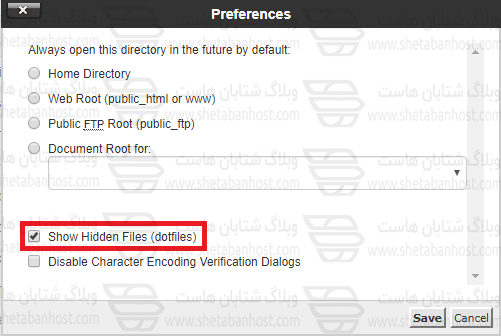
حالا روی فایل مورد نظر راست کلیک کرده و گزینه Edit را انتخاب کنید تا صفحه ویرایش فایل باز شود سپس کدهای زیر را در مکان مناسبی از فایل htaccess. اضافه کنید.
# Prevent Access to xmlrpc.php File
<Files xmlrpc.php>
Require all denied
</Files>
این دستور برای Apache 2.4 است و دسترسی به xmlrpc.php را برای همه میبندد. اگر یک اتصال مشخص باید برقرار بماند، به جای Require all denied از Require ip 203.0.113.10 استفاده کنید و آدرس نمونه را با آیپی مجاز واقعی عوض کنید. دستورهای قدیمی Order، Allow و Deny در Apache 2.4 منسوخ شدهاند. راهنمای رسمی کنترل دسترسی Apache
پس از ذخیره، دسترسی به /xmlrpc.php و اتصالهای مورد نیاز خود را آزمایش کنید. بستن XML-RPC به تنهایی امنیت کامل سایت را تضمین نمیکند. پیش از تغییر، از فایل پشتیبان بگیرید؛ اگر خطای 500 رخ داد، تغییر اخیر را برگردانید و سازگاری دستور با وبسرور را بررسی کنید. در NGINX مستقل، فایل htaccess اجرا نمیشود و تنظیم باید در پیکربندی همان وبسرور انجام شود.
امیدواریم از این مطلب بهره لازم را برده باشید.
ما را در شتابان هاست دنبال کنید.
گفتگو درباره این مطلب
۰ دیدگاه